
Sep 15, 2026
Ilmoitusten seuranta: näin rakennat auditointikelpoisen prosessin
Ilmoitusten seuranta tarkoittaa anonymisoitujen väärinkäytösilmoitusten vastaanottoa, auditointikelpoista lokia ja tapausten hallintaa yhdestä järjestelmästä käsin. Ensimmäinen konkreettinen askel on ottaa käyttöön turvallinen kanava, jossa on selkeät vastuuhenkilöt ja tallentuva toimintaloki. EU:n ilmoittajansuojeludirektiivi ja ISO 37002 ‑standardi antavat tälle työlle rungon, jota kannattaa noudattaa jo ennen kuin mikään ilmoitus saapuu.
Lyhyesti:
- Auditointikelpoinen järjestelmä edellyttää toimintalokia, joka tallentaa kaikki tapahtumat, ja varmistaa anonymiteetin teknisen toteutuksen.
- Kuittauksen pitäisi mennä läpi seitsemässä päivässä, ja tätä sekä prosessin etenemistä on seurattava aktiivisesti.
- Prosessin roolitus ja vastuuhenkilöt tulee nimetä etukäteen, sekä sopia eskalaatiopolut ja SLA-tavoitteet.
- Tekninen toteutus, kuten IP-osoitteiden estäminen ja lokituksen eheys, on priorisoitava ennen raportointimalleja ja varahenkilöitä.
- Ilmoitusten seuranta vaatii erillisen, auditointikelpoisen järjestelmän, joka vastaa EU-direktiivin ja GDPR:n vaatimuksia.
Sisällysluettelo
- Mitä EU-direktiivi ja ISO 37002 vaativat seurannalta?
- Millaista dokumentaatiota auditointikelpoinen järjestelmä vaatii?
- Miten rakennat toimivan käsittelyprosessin?
- Mitä mittareita ilmoitusten seurannassa kannattaa tarkkailla?
- Miksi auditointikelpoinen ratkaisu kannattaa valita jo alussa?
- Miksi tekninen valinta ratkaisee enemmän kuin moni luulee
- Aloita ilmoitusten seuranta oikealla työkalulla
- Lähteet
- Usein kysytyt kysymykset
Mitä EU-direktiivi ja ISO 37002 vaativat seurannalta?
Direktiivi (EU) 2019/1937 velvoittaa organisaatiot perustamaan sisäisen ilmoituskanavan, jossa ilmoittajan luottamuksellisuus säilyy koko käsittelyn ajan. Tämä ei ole vapaaehtoinen ihanne, vaan lakisääteinen minimivaatimus useimmille yli 50 hengen organisaatioille.
Direktiivi määrittelee neljä käytännön reunaehtoa, jotka jokaisen seurantajärjestelmän on täytettävä:
- Sisäinen kanava on oltava riippumattomien, nimettyjen henkilöiden tai yksiköiden vastuulla.
- Ilmoittajalle on annettava kuittaus vastaanotosta seitsemän päivän kuluessa, aina kun se on mahdollista.
- Ilmoittajan henkilöllisyys on suojattava kaikissa käsittelyn vaiheissa, myös sisäisesti.
- Ilmoittajalle on annettava kohtuullisessa ajassa palautetta siitä, mihin toimiin ilmoitus on johtanut.
ISO 37002 ‑standardi täydentää tätä tarjoamalla hallintakehyksen, joka jakaa prosessin neljään vaiheeseen: vastaanotto, arviointi, käsittely ja päätös. Standardi nostaa esiin kolme periaatetta, joiden ympärille koko järjestelmä kannattaa rakentaa: luottamus, puolueettomuus ja ilmoittajan suojelu.
Näiden kahden viitekehyksen ero on olennainen ymmärtää. Direktiivi on laki, jota vastaan organisaatiota voidaan arvioida oikeudellisesti. ISO 37002 ei korvaa lakia, mutta se antaa auditoinnille ja dokumentaatiolle konkreettisen rakenteen, jota tarkastajat ja johto pystyvät seuraamaan. Yhdessä ne muodostavat kehikon, joka kattaa sekä juridisen minimin että käytännön laadunvarmistuksen.
Millaista dokumentaatiota auditointikelpoinen järjestelmä vaatii?
Auditointikelpoisuus ratkeaa yksityiskohdissa, joita moni organisaatio aliarvioi käyttöönottovaiheessa. Kolme asiaa nousee ylitse muiden.
- Audit trail eli toimintaloki. Järjestelmän on tallennettava jokainen tapahtuma: milloin ilmoitus saapui, kuka sen avasi, mitä toimenpiteitä tehtiin ja milloin tapaus suljettiin. Lokin eheys on ratkaiseva, koska se on ainoa todiste siitä, että prosessia noudatettiin, jos asia päätyy viranomaisen tai tuomioistuimen tarkasteltavaksi.
- Anonymiteetin tekninen toteutus. Todellinen anonymiteetti ei tarkoita vain nimen puuttumista lomakkeesta. Raportointisivun on oltava vapaa IP-osoitteen tallennuksesta, evästeistä ja selaimen sormenjäljen keräämisestä, sillä nämä kolme tekijää riittävät usein ilmoittajan tunnistamiseen jälkikäteen.
- Hosting ja tietosuoja. GDPR-yhteensopivuus ei ole erillinen lisäominaisuus, vaan koko järjestelmän perusta. Palvelimen sijainti, pääsynhallinta ja tietojen säilytysaika vaikuttavat suoraan siihen, kestääkö järjestelmä tietosuojaviranomaisen tarkastelun.
Kuittausvaatimus ansaitsee oman huomionsa. Direktiivi suosittaa seitsemän päivän vastausaikaa aina, kun se on mahdollista, ja tämä aikaraja kannattaa kirjata järjestelmään automaattisena muistutuksena, ei muistin varaan.
Ammattilaisen vinkki: Testaa anonymiteetti käytännössä ennen käyttöönottoa: lähetä testi-ilmoitus ja tarkista, jääkö järjestelmään mitään jäljitettävää tietoa lähettäjästä. Moni “anonyymi” lomake paljastaa lähettäjän selaimen tai laitteen tiedot ilman, että kukaan huomaa sitä ajoissa.
Miten rakennat toimivan käsittelyprosessin?
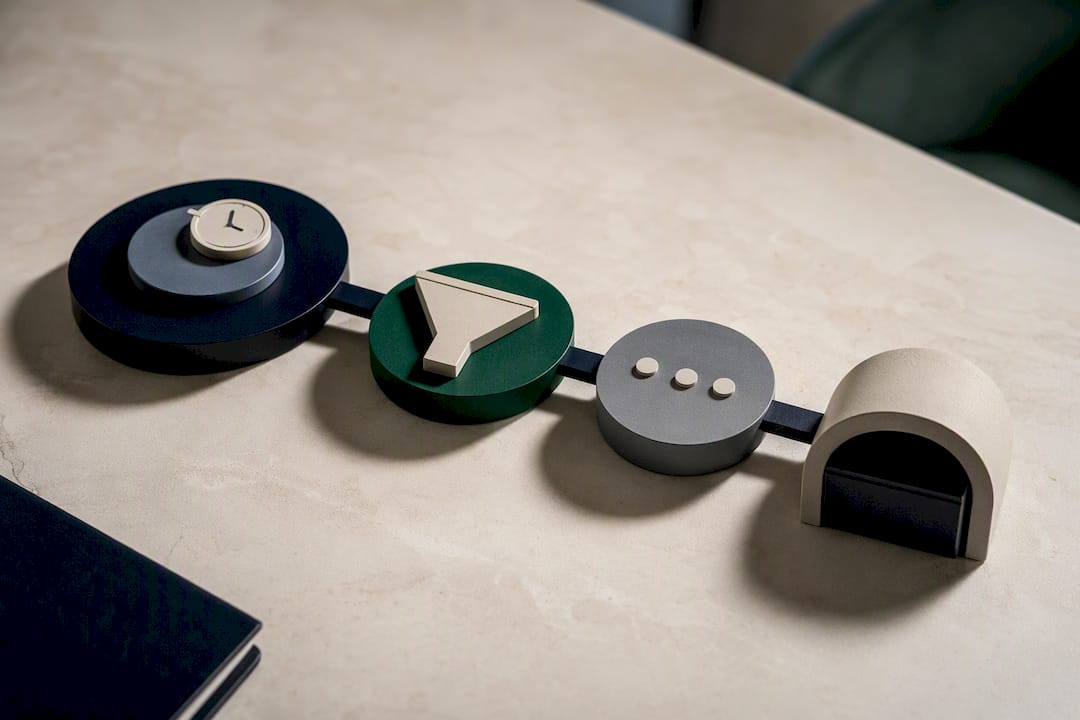
Toimiva prosessi etenee neljässä vaiheessa, jotka noudattavat ISO 37002 ‑mallia mutta saavat konkreettisen aikataulun direktiivistä. Vastaanotto käynnistää kellon: kuittaus lähtee seitsemässä päivässä. Esikartoitus arvioi, kuuluuko ilmoitus lain soveltamisalaan ja kuinka kiireellinen se on. Tutkinta kerää faktat ja dokumentoi ne lokiin. Päätösvaihe sulkee tapauksen ja lähettää ilmoittajalle palautteen toimenpiteistä.
Roolitus ratkaisee, kestääkö prosessi käytännössä. Vähintään kaksi henkilöä tarvitaan käsittelijöiksi, koska yksi ihminen ei saa olla ainoa, joka näkee arkaluontoiset tiedot, eikä sairauslomasta tai lomasta saa syntyä katkosta seitsemän päivän kuittausikkunaan.
Käytännön työnjako kannattaa rakentaa näin:
- Nimeä ensisijainen vastaanottaja ja varahenkilö, jotka molemmat pääsevät järjestelmään kirjautumisesta lähtien.
- Sovi eskalaatiopolku vakavia tapauksia varten: milloin lakitiimi tai ulkoinen tutkija kytketään mukaan.
- Määritä SLA-tavoitteet erikseen kuittaukselle (7 päivää), alkukartoitukselle ja koko tapauksen sulkemiselle.
- Sovi etukäteen, miten HR, lakitiimi ja mahdollinen ulkoinen tutkintaresurssi jakavat vastuun, jotta kukaan ei odota toisen aloitetta.
Käytännön valmistelussa korostuu myös tietosuojan vaikutustenarviointi (DPIA) ja henkilöstön koulutus. Ulkoistettu ratkaisu voi tarjota monikielisiä lomakkeita ja riippumatonta hallinnointia, mutta käännösvaiheet voivat hidastaa vastausaikoja juuri sillä hetkellä, kun seitsemän päivän kello tikittää.
Mitä mittareita ilmoitusten seurannassa kannattaa tarkkailla?
Neljä lukua kertoo, toimiiko järjestelmä käytännössä: ilmoitusten kokonaismäärä, kuittausaika, keskimääräinen käsittelyaika ja tapausten sulkemisprosentti määräajassa. Näistä kuittausaika on herkin, koska se on ainoa mittari, jonka direktiivi käytännössä numeroi.
Audit-trailin sisältö kannattaa tarkistaa säännöllisesti listalta:
- Ilmoituksen vastaanottopäivä ja -aika.
- Käsittelijän nimi tai rooli jokaisessa vaiheessa.
- Tehdyt toimenpiteet ja niiden perusteet.
- Kuittauksen ja loppupalautteen lähetyspäivät.
- Tapauksen sulkemispäivä ja lopputulos.
Kun kuittaus lähtee automaattisesti ja lokiin kirjautuu jokainen vaihe erikseen, johto saa anonymisoidun tilannekatsauksen ilman että kenenkään ilmoittajan henkilöllisyys vaarantuu missään raportointivaiheessa.
Johdolle suunnatun raportin ei tarvitse sisältää tapauskohtaisia yksityiskohtia. Riittää yhteenveto avoimista tapauksista, keskimääräisistä käsittelyajoista ja siitä, ovatko SLA-tavoitteet täyttyneet. Tämä anonymisoitu tilannekatsaus on myös se dokumentti, jonka valvova taho tai tilintarkastaja pyytää ensimmäisenä.
Miksi auditointikelpoinen ratkaisu kannattaa valita jo alussa?
Direktiivin tavoite ei ole byrokratia, vaan riskien pienentäminen: väärinkäytökset tulevat esiin ennen kuin niistä syntyy suurempi vahinko. Auditointikelpoinen järjestelmä tukee tätä tavoitetta konkreettisesti, koska se todistaa jälkikäteen, että prosessia noudatettiin. Ashio on rakennettu juuri tähän tarpeeseen: anonymiteetin tekninen suojaus, kattava audit trail ja reaaliaikainen tapausten seuranta yhdessä paketissa.
Miksi tekninen valinta ratkaisee enemmän kuin moni luulee
Suurin virhe compliance-työssä on käsitellä ilmoituskanavaa pelkkänä lomakkeena. Direktiivi antaa organisaatioille vapauden valita tekninen toteutus, mutta tämä vapaus on myös riski: huonosti rakennettu “anonyymi” kanava paljastaa lähettäjän helposti, ja silloin koko luottamus järjestelmään romahtaa yhdellä kerralla.
Toinen yleinen harha on ajatella ISO 37002 ‑standardia valinnaisena lisänä. Se ei ole lakivelvoite, mutta käytännössä se on ainoa yleisesti hyväksytty tapa osoittaa ulkopuoliselle, että prosessi on johdonmukainen, ei improvisoitu. Organisaatio, joka rakentaa seurantansa vain lain kirjaimen mukaan, jättää auditoinnin varaan asioita, jotka standardi olisi ratkaissut valmiiksi.
Priorisoi tässä järjestyksessä: ensin tekninen anonymiteetti ja lokin eheys, sitten roolitus ja varahenkilöt, vasta viimeiseksi raportointimallit johdolle. Moni organisaatio tekee tämän toisin päin ja huomaa vasta ensimmäisen ilmoituksen kohdalla, ettei tekninen perusta kestä tarkastelua.
Aloita ilmoitusten seuranta oikealla työkalulla
Moni organisaatio rakentaa ilmoituskanavansa sähköpostilla tai yleislomakkeella, jolloin audit trail jää puutteelliseksi ja anonymiteetti nojaa hyvään tahtoon eikä tekniikkaan. Tämä ratkaistaan tarjoamalla valmiin, IP-, eväste- ja sormenjälkivapaan raportointisivun, jossa ilmoittaja saa henkilökohtaisen seurantalinkin ja käsittelijät näkevät koko tapauksen elinkaaren yhdessä auditointikelpoisessa lokissa.
Palvelu on rakennettu EU-direktiivin ja GDPR:n vaatimuksia vasten, ja se tukee monikielisiä lomakkeita HR-, compliance- ja lakitiimien yhteiskäyttöön. Tutustu Ashion ilmoittajansuojelulakiratkaisuun ja käynnistä 14 päivän kokeilu ennen kuin ensimmäinen ilmoitus saapuu. Näin prosessi ja vastuuhenkilöt ovat valmiina siitä hetkestä lähtien.
Lähteet
Tarkempaa taustatietoa löytyy EU:n direktiivin (2019/1937) virallisesta tekstistä, ISO 37002 -standardin kuvauksesta ja Lexian käytännön valmisteluartikkelista, joka avaa DPIA:n ja henkilöstön koulutuksen roolia käyttöönotossa.
- Directive (EU) 2019/1937 of the European Parliament and of the Council
- ISO 37002 Whistleblowing management systems - guidelines
- Whistleblowing-velvoitteet tulivat – onko yrityksesi valmis? - Lexia Asianajotoimisto
Usein kysytyt kysymykset
Mitä ilmoitusten seuranta tarkoittaa käytännössä?
Se tarkoittaa väärinkäytösilmoitusten vastaanottoa, käsittelyn dokumentointia auditointikelpoiseen lokiin ja tapauksen etenemisen seuraamista aina päätökseen asti.
Kuinka nopeasti ilmoittajalle on vastattava?
Direktiivi suosittaa kuittausta seitsemän päivän kuluessa aina, kun se on mahdollista, ja lopullista palautetta kohtuullisessa ajassa sen jälkeen.
Mitä eroa on EU-direktiivillä ja ISO 37002 ‑standardilla?
Direktiivi on lakisääteinen velvoite, kun ISO 37002 tarjoaa vapaaehtoisen hallintakehyksen, joka jäsentää prosessin neljään vaiheeseen ja tukee auditointia.
Voiko ilmoitusten seurannan hoitaa ilman erillistä työkalua?
Teknisesti kyllä, mutta sähköposti tai yleislomake ei täytä anonymiteetti- ja audit-trail-vaatimuksia luotettavasti, minkä takia erikoistunut järjestelmä kuten Ashio on käytännössä selvästi turvallisempi valinta.
Mitä tietoja audit trailiin pitää tallentaa?
Vastaanottopäivä, käsittelijän rooli, tehdyt toimenpiteet perusteluineen, kuittauksen ja palautteen lähetyspäivät sekä tapauksen sulkemispäivä ja lopputulos.